Risparmio e investimenti, ogni venerdì
Iscriviti e ricevi le notizie via email
All’inizio di marzo, mentre Iran, Israele e Stati Uniti si scambiavano minacce dopo settimane di escalation, su X cominciano a circolare video di missili iraniani che colpiscono Tel Aviv.
Le immagini mostrano palazzi in fiamme e gente che corre nelle strade. Vengono condivisi milioni di volte. Sono falsi, generati interamente con l’intelligenza artificiale. A un occhio allenato le anomalie si vedono: tetti duplicati, un fumo con una texture innaturale, nessuna sirena nell’audio. Ma la parte più interessante della storia non è il video. È quello che succede quando qualcuno chiede a Grok, il chatbot integrato in X, se quei video sono veri. Grok risponde di sì. E per rendere la risposta più credibile, inventa citazioni da Reuters e CNN a sostegno di una notizia che i due media non hanno mai dato. Non è più solo un problema di immagini false che si diffondono più velocemente della verifica. Lo strumento a cui milioni di persone oggi si rivolgono per verificare, l’intelligenza artificiale stessa, può mentire. L’immagine falsa viene amplificata dalla piattaforma, e poi certificata come vera dall’oracolo digitale a cui ci si rivolge per dissipare il dubbio.
LA PROFEZIA
Nel 2019 due giuristi americani, Bobby Chesney e Danielle Citron, avevano già previsto la piega più insidiosa di questa storia, dandole un nome: «liar’s dividend», il dividendo del bugiardo. La loro idea era semplice e, con il senno di poi, quasi profetica. Più le persone imparano che i deepfake esistono, più diventa facile per chiunque, accusato di qualcosa che ha davvero fatto o detto, liquidare la prova come un falso generato dall’intelligenza artificiale. Il danno non è più solo credere a qualcosa di finto. È smettere di credere a qualcosa di vero, perché ormai chiunque può permettersi il dubbio. Gli avvocati di Elon Musk hanno sostenuto in tribunale che alcune sue dichiarazioni passate sulla sicurezza della guida autonoma di Tesla non potessero essere usate come prova, perché forse erano un deepfake.
Durante la guerra tra Israele e Iran di quest’anno, un video autentico del primo ministro israeliano Benjamin Netanyahu è stato bollato come falso, nel clima di sospetto alimentato dai video sintetici che circolavano nello stesso periodo. La verità, quando è scomoda, oggi ha un alibi pronto all’uso. Nel gennaio del 2024 un dipendente di Arup, colosso globale dell’ingegneria con sede a Londra, partecipa a una videochiamata con quello che sembra il direttore finanziario dell’azienda insieme ad alcuni colleghi. La conversazione è fluida, le istruzioni sono precise: autorizzare quindici bonifici per un totale di 25 milioni di dollari. Ogni persona su quella chiamata, tranne il dipendente truffato, era generata dall’intelligenza artificiale.
Le elezioni di metà mandato americane di novembre sono considerate dagli analisti il primo ciclo elettorale con deepfake politici prodotti su scala industriale. A marzo un’inchiesta di Reuters ha identificato almeno tre spot generati con l’intelligenza artificiale prodotti dal Partito Repubblicano a livello nazionale. Trentuno stati americani hanno oggi leggi sui deepfake elettorali, contro i ventotto di fine 2025. Ma nel 2024 un tentativo della California di vietarli del tutto è stato bocciato da un tribunale federale, in contrasto con il Primo Emendamento.
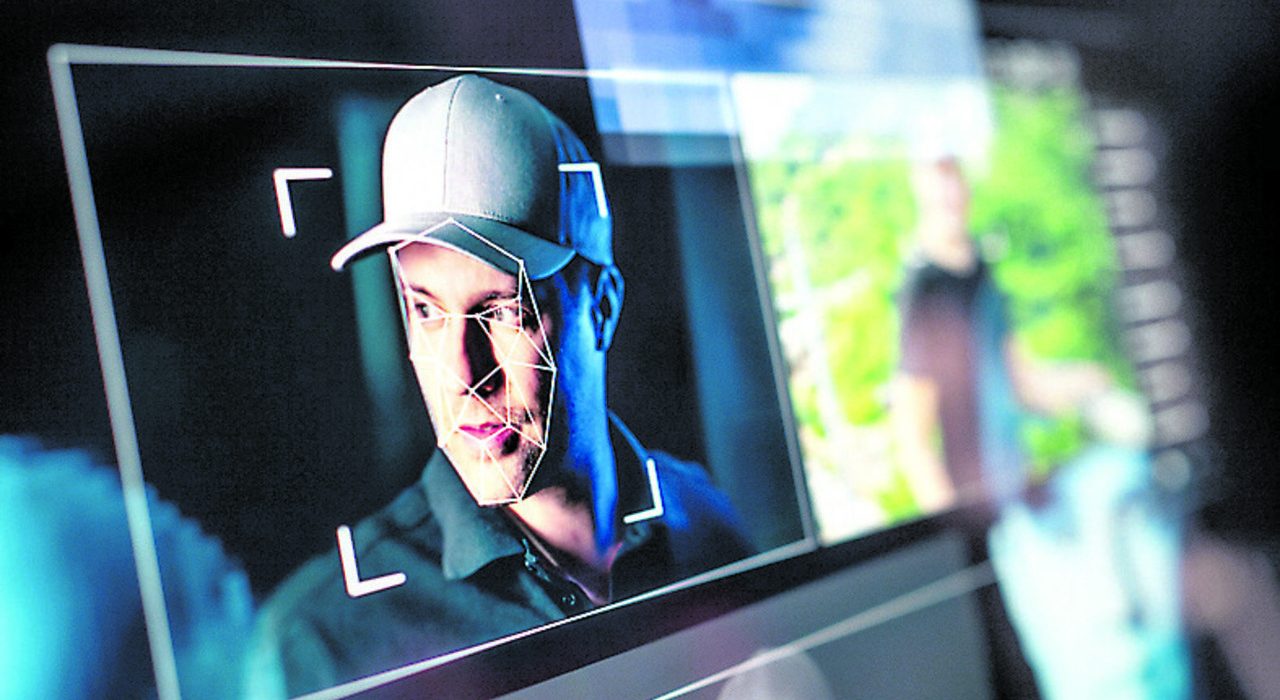
C’è poi una versione ancora più silenziosa dell’inganno, che non riguarda cosa viene mostrato ma chi guarda senza farsi vedere. Nel 2024 due studenti di Harvard, AnhPhu Nguyen e Caine Ardayfio, hanno costruito un sistema chiamato I-XRAY, abbinando un paio di occhiali Ray-Ban Meta al riconoscimento facciale. Bastava guardare uno sconosciuto per pochi secondi e il sistema restituiva i suoi dati personali in tempo reale. Gli occhiali sembrano un paio di Ray-Ban qualunque: nessuno sa di essere identificato mentre cammina per strada. I due studenti non hanno pubblicato il codice, dicono di averlo fatto per dare l’allarme. Meta, secondo documenti citati a inizio 2026 da gruppi come EPIC e ACLU, avrebbe comunque pianificato di aggiungere il riconoscimento facciale ai propri occhiali intelligenti.
Nello stesso periodo Wired ha documentato un fenomeno soprannominato «pervert glasses»: persone che filmano di nascosto sconosciuti, spesso donne, per pubblicarne i video online senza consenso. E forse la domanda giusta non è più come riconoscere il falso. È come restare ancorati al vero, in un ambiente informativo dove la finzione costa pochi centesimi e si produce in pochi secondi, mentre la verifica costa tempo e competenza che quasi nessuno, ormai, ha voglia di spendere.
A. Pau.
© RIPRODUZIONE RISERVATA
© RIPRODUZIONE RISERVATA