Risparmio e investimenti, ogni venerdì
Iscriviti e ricevi le notizie via email
Le multe sono ormai una realtà consolidata, ma la conoscenza delle regole resta limitata. A sette anni dall’entrata in vigore del GDPR (General Data Protection Regulation), il Regolamento europeo che disciplina la protezione dei dati personali, la distanza tra l’intensità dei controlli e la consapevolezza di cittadini e imprese appare ancora evidente.
La situazione in dati
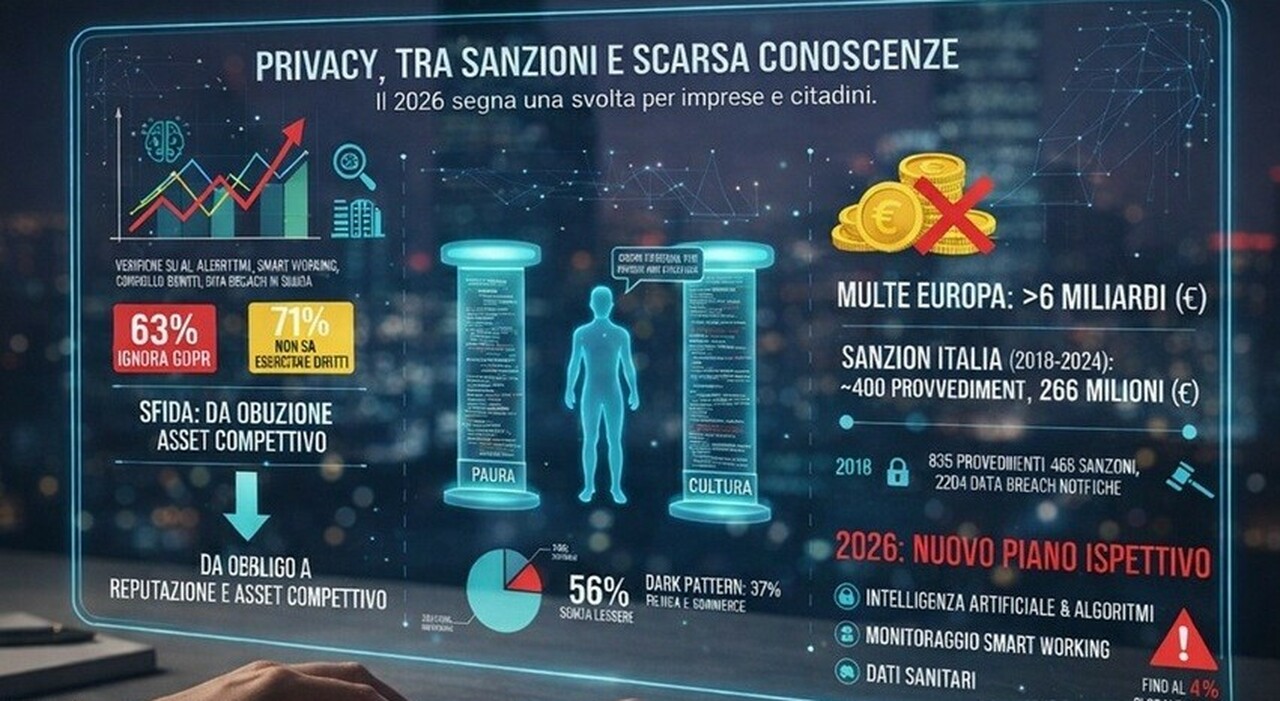
In Italia solo il 37% delle persone dichiara di conoscere il Regolamento e appena il 29% sa come esercitare i diritti previsti dalla normativa, come l’accesso o la cancellazione dei propri dati (secondo un’indagine svolta da Pulsee e NielsenIQ).
Il quadro che emerge è quello di una normativa sempre più applicata, ma non ancora pienamente interiorizzata.
«Il GDPR in Italia oggi funziona per paura, non per cultura», osserva Daniele Bianco, CEO di My Agile Privacy. «Abbiamo una normativa avanzata, ma il 56% degli italiani accetta informative e cookie senza leggerle. I cittadini vogliono protezione, ma le aziende spesso rispondono con burocrazia: il mercato della privacy è ancora tutto da conquistare».
Controlli e multe: cosa sta cambiando davvero
A rendere la privacy un tema centrale è stata l’applicazione concreta delle regole. Stando ai dati di GDPR Enforcement Tracker In Europa le multe hanno superato i 6 miliardi di euro con oltre 2.560 sanzioni. L’Italia è tra i Paesi più coinvolti: dal 2018 sono stati adottati circa 400 provvedimenti per un totale di 266 milioni di euro. Solo nel 2024 il Garante ha emanato 835 provvedimenti, di cui 468 con sanzioni, mentre le notifiche di violazioni (data breach) hanno raggiunto quota 2.204 (secondo la Relazione annuale del Garante della Privacy 2024).
Questo scenario obbliga le imprese a una rapida presa di coscienza. «Una sanzione GDPR non è solo un costo immediato, è un effetto domino», spiega Bianco. «Tra costi legali, tecnici e danno reputazionale — le sanzioni sono pubbliche — il rischio è una voce di bilancio che può far saltare i conti di una media impresa. Non è più ‘se’ arriverà l’ispezione, ma ‘quando’».
Lacune evidenti: diritti, informative e Dark Pattern
Nonostante l’attenzione, persistono criticità nei meccanismi di consenso. Solo il 13% degli italiani legge integralmente le informative, mentre il 56% accetta le condizioni senza reale comprensione (indagine Pulsee – NielsenIQ). A questo si aggiungono i cosiddetti dark pattern: il 37% delle piattaforme e-commerce utilizza ancora interfacce che rendono difficile rifiutare i cookie (Garante Privacy).
«Un banner etico costruisce fiducia che si traduce in fatturato», sottolinea Bianco. «Enormi bottoni ‘Accetta tutto‘ e quelli ‘Rifiuta‘ quasi nascosti, sono consensi invalidi
e commercialmente distruttivi. Chi rende facile l’esercizio dei diritti dimostra di non aver nulla da nascondere».
Il 2026 e il nuovo piano ispettivo
Quest’anno rappresenta un passaggio chiave. Con il nuovo piano ispettivo, il Garante rafforzerà i controlli su tre ambiti sensibili: Intelligenza Artificiale e algoritmi, monitoraggio dei lavoratori in Smart Working e gestione dei dati sanitari. Il GDPR prevede sanzioni fino al 4% del fatturato globale annuo (Regolamento UE 2016/679, art. 83), rendendo la non conformità un rischio economico concreto.
«La sfida non è solo evitare sanzioni, ma superare una gestione meramente formale», conclude Bianco. «Il 69% dei consumatori considera il trattamento dei dati determinante nella scelta di un servizio. Chi aspetta il controllo del Garante ha già perso; chi, invece, anticipa la trasparenza costruisce un vantaggio competitivo reale sui propri concorrenti. L’obiettivo è trasformare l’obbligo normativo in un pilastro della reputazione e in un asset competitivo per il mercato».
© RIPRODUZIONE RISERVATA