ROMA Il timore è di un effetto domino, il panico che divampa e tira giù un tassello dietro l’altro.
Tanto più che dietro gli attacchi informatici al sistema di refrigerazione dei supermercati che hanno messo nel mirino anche il nostro Paese — nonché Belgio, Svezia, Estonia, Irlanda, Lussemburgo, Paesi Bassi e Finlandia — al momento non c’è un volto, un’impronta, delle tracce che riconducano quanto meno alla matrice dell’attacco sferrato.
Il timore, ai piani alti di Palazzo Chigi, è che la paura si faccia largo, tanto più che a unire i puntini c’è da rabbrividire. Con il falso allarme bomba scattato all’aeroporto di Fiumicino, due voli Ryanair attenzionati e un caccia costretto a levarsi in volo. Stesse scene da film in Polonia, Spagna e Bulgaria.
La sequenza
L’allarme scattato anche in diverse scuole al grido di «c’è una bomba», dietro lo scudo infame dell’anonimato a gettare nel panico studenti e professori.
Senza contare la guerriglia urbana che ha infiammato Milano lo scorso 17 ottobre: chi ha «chiamato» i ragazzi a riversarsi nelle vie del centro per spaccare vetrine e portarsi dietro il bottino? I messaggi su Telegram, gli appelli su Tiktok a non mancare l’appuntamento con il caos da che mano muovevano?
La parola d’ordine ai piani alti del governo al momento è riportare la calma. Raffreddare la temperatura, è proprio il caso di dirlo. Per questo lunedì, quando c’è stata la fuga di notizia sulle riunioni con l’intelligence convocate a Palazzo Chigi, nel governo son balzati sulle sedie. Ieri sono stati due gli incontri.
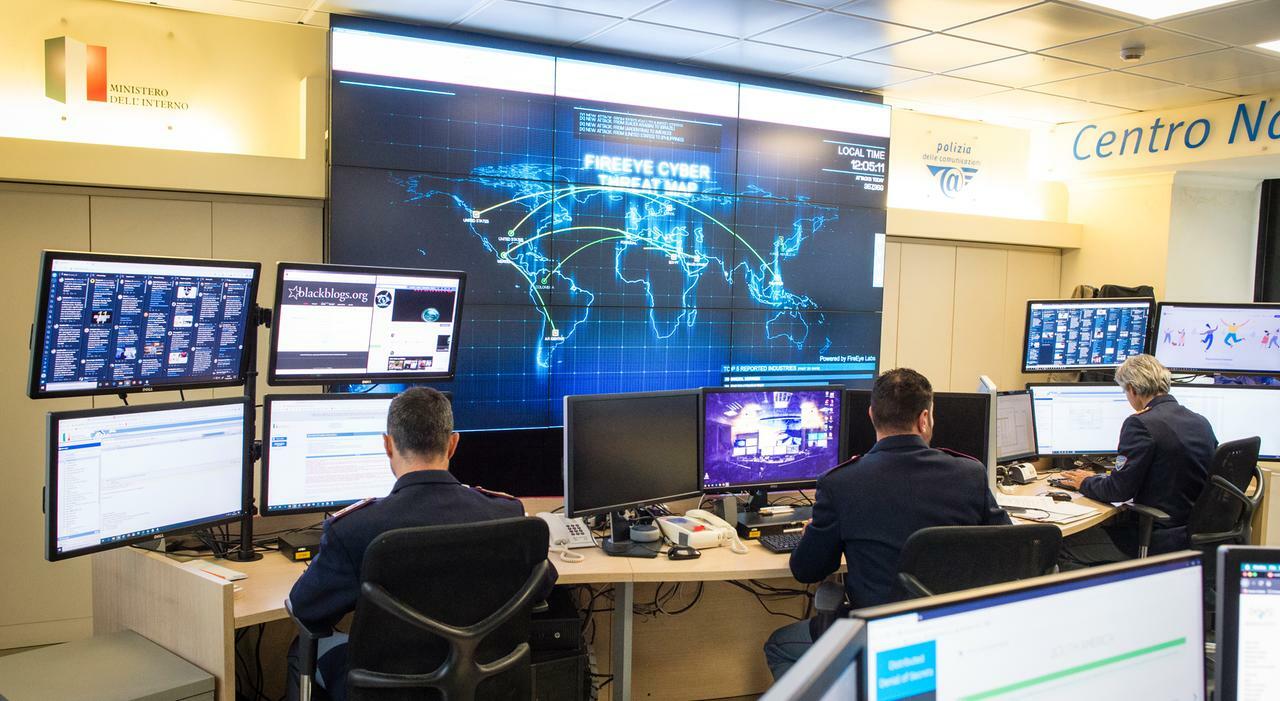
Dal primo — che ha visto attorno al tavolo il sottosegretario con delega alla sicurezza Alfredo Mantovano, il ministro dell’Agricoltura, Francesco Lollobrigida, i vertici dell’intelligence e il direttore dell’Agenzia per la cybersicurezza nazionale, Andrea Quacivi — è trapelato come l’impatto degli attacchi hacker alla catena del freddo che hanno colpito il nostro Paese «al momento» sia «fortemente limitato»: ne hanno risentito piccoli esercizi mentre le grandi catene, più attrezzate tecnologicamente, hanno retto.
C’è «la massima attenzione» sulla minaccia, nonché la convinzione che gli hacker siano riusciti a bucare «solo sistemi non aggiornati, e dove l’uso della Rete era promiscuo, non attento». Diciamo che il precedente in Francia dello scorso 12 ottobre ci ha scudati, perché era partito l’alert alla grande distribuzione.
Lì la situazione era stata drammatica: centinaia i supermercati coinvolti con danni economici enormi. E la beffa di carne, prodotti freschi e surgelati finiti nelle pattumiere.
Uno schiaffo ai tanti che faticano ad arrivare a fine mese.
In Italia «niente di paragonabile, il danno stimabile in una decina di esercizi colpiti e una perdita che non supera i 50 mila euro», dice chi ha preso parte agli incontri convocati da Palazzo Chigi per fare il punto e mettere un argine. Anche alla paura.
Nell’incontro di Quacivi con i rappresentanti della grande distribuzione è stata raccomandata «la condivisione tempestiva delle informazioni» perché «elemento essenziale per rafforzare la capacità di prevenzione e risposta agli attacchi informatici».
«È stato un incontro positivo, coopereremo per aggiornare i protocolli di sicurezza e tappare le falle informatiche riscontrate» spiega a margine della riunione al Messaggero il presidente di Federdistribuzione Carlo Alberto Buttarelli.
Del resto, dopo gli attacchi su larga scala ai supermercati francesi gli apparati italiani avevano già chiesto alle aziende di settore — la grande distribuzione rientra nella direttiva europea Nis 2, che obbliga le aziende ad attrezzarsi contro i cyber-attacchi — ad alzare il livello di allerta. Così è stato fatto ma gli aggressori hanno comunque trovato una falla.
Dopo ventiquattro ore di indagini dei Servizi con i colleghi di agenzie europee manca ancora la pistola fumante. E lo stesso direttore dell’Aisi Bruno Valensise, sentito ieri al Copasir, dove oggi è atteso Quacivi, ha frenato sulla tesi di una regia estera. Diverse le opzioni al vaglio dopo una prima scrematura.
Il «poligono» europeo
Negli scambi con i colleghi esteri è stato fatto notare che il modus operandi ha dei precedenti e in questi anni ci hanno messo spesso la firma collettivi hacker russi considerati vicini alle istanze del Cremlino, per non dire organici, come CARR e NoName, quest’ultimo famoso per i continui attacchi ai siti istituzionali italiani.
Un’altra tesi che prende corpo è quella di un grande «poligono» disegnato da un gruppo di hacker sui Paesi europei presi di mira. Un’esercitazione, per prepararsi a un’azione su più larga scala. Entrambe le strade aprono scenari inquietanti.
Specie sulle motivazioni dell’offensiva digitale: niente riscatti o danni mirati, solo sabotaggi con l’intento di seminare il panico.
E qui si torna alla strategia della «tensione» di cui si teme una regia. I ragazzi convocati a incendiare le piazze italiane da un tam tam sui gruppi telegram e Tiktok che ancora non ha una paternità precisa. Gli allarmi bomba via mail, gli hackeraggi alla Camera dei deputati.
Mentre i rincari e le crisi internazionali incendiano l’opinione pubblica. Fiammiferi sospesi su una polveriera. Da spegnere il prima possibile.
Francesco Bechis
Ileana Sciarra
© RIPRODUZIONE RISERVATA